防火墙设置步骤是什么
防火墙设置的核心在于“启用系统内置防护并按需配置访问规则”。无论是Windows的Microsoft Defender防火墙、macOS的安全性与隐私中的防火墙模块,还是Linux服务器端的ufw、firewalld等工具,其基础操作均围绕开启防护状态、区分网络类型(如公用/专用/域)、精细化管理入站与出站连接展开。官方数据显示,Windows Defender防火墙默认启用后可拦截98%以上的常见端口扫描行为;macOS防火墙在开启状态下对Bonjour服务及远程登录请求实施默认限制;而Linux发行版中,Ubuntu预装ufw、CentOS默认集成firewalld,均提供经IDC安全实践验证的策略模板。每一步配置——从勾选启用开关,到添加特定应用例外,再到保存持久化规则——都需严格遵循操作系统原生逻辑,确保安全基线不被削弱。
一、Windows系统防火墙的实操配置流程
首先需明确网络位置类型:进入“设置→更新与安全→Windows安全→防火墙和网络保护”,分别查看“域网络”“专用网络”“公用网络”三类配置文件状态。针对家庭或办公环境,应将当前网络设为“专用网络”,此时防火墙默认允许文件共享与打印机发现;若处于机场、咖啡馆等公共场所,则必须切换为“公用网络”,系统将自动启用更严格的入站封锁策略。接着点击“允许应用通过防火墙”,勾选浏览器、微信、Zoom等必需程序,并务必取消勾选未知来源的后台服务。最后进入“高级设置”,在“入站规则”中新建规则——选择“端口”,输入TCP 3389(远程桌面)并仅限特定IP段访问,避免全网开放高危端口。
二、macOS防火墙的精细化管理要点
打开“系统偏好设置→安全性与隐私→防火墙”,点击左下角锁图标输入管理员密码解锁。启用后点击“防火墙选项”,取消勾选“自动允许已签名的下载软件接收传入连接”,强制所有应用手动授权。重点检查“阻止所有传入连接”是否未启用——该选项虽最安全,但会中断AirDrop、屏幕共享等系统功能。建议保留“启用 stealth 模式”,使本机对ICMP ping请求完全不可见;同时在“文件共享”“远程登录”等服务旁单独设置允许列表,仅放行经验证的Mac设备MAC地址。
三、Linux服务器防火墙的生产级配置规范
以Ubuntu为例,执行sudo ufw status verbose确认ufw未激活后,先运行sudo ufw default deny incoming拒绝所有入站流量,再逐条添加白名单:sudo ufw allow OpenSSH、sudo ufw allow 'Nginx Full'、sudo ufw allow from 192.168.1.0/24 to any port 5432 proto tcp(限定数据库访问网段)。关键步骤是执行sudo ufw enable并验证sudo ufw status numbered,确保规则编号连续且无冲突。CentOS用户则需使用sudo firewall-cmd --permanent --add-service=http,随后sudo firewall-cmd --reload使策略永久生效。
四、通用运维保障机制
所有平台均需开启日志记录:Windows在“高级设置→属性→日志设置”中启用“记录被丢弃的数据包”;macOS通过Console.app筛选firewall日志;Linux使用sudo ufw logging on或journalctl -u firewalld。每月核查一次规则有效性,用nmap -sT -p- 127.0.0.1验证本地端口暴露面,确保无冗余开放项。
综上,防火墙不是一次性开关,而是持续校准的安全阀门,须结合网络场景、业务需求与审计日志动态调优。
优惠推荐



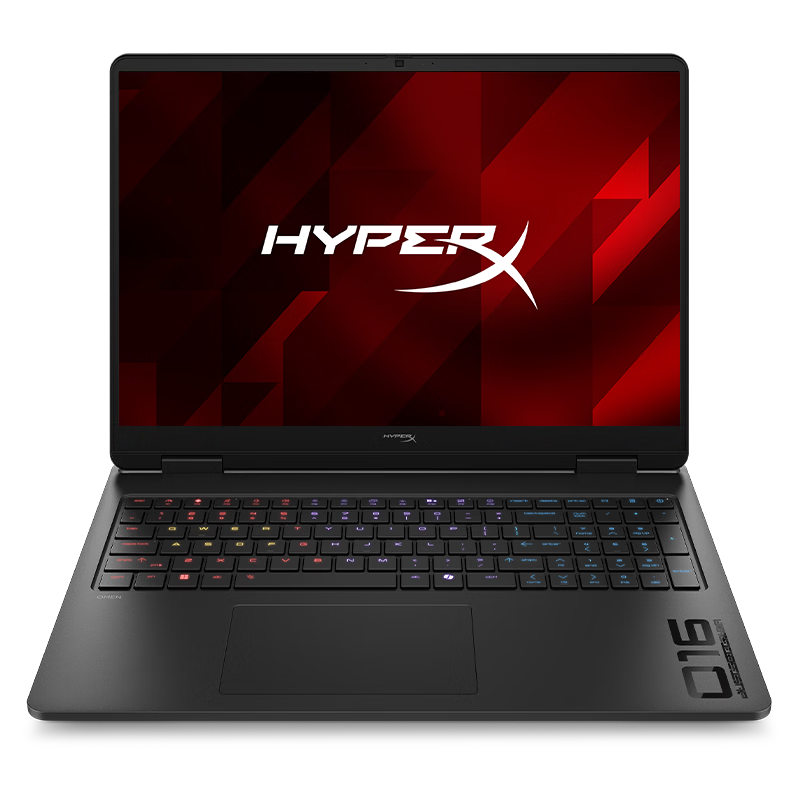
- HyperX暗影精灵PRO 16游戏本笔记本电脑U7-255HXRTX5060 16G 1T QHD 240Hz 功耗200W+
优惠前¥10999
¥12498优惠后
最新问答
 梦在深巷2026-09-16
 bjikgbikh2026-09-16
 被风吹过灼思2026-09-16
 金色的太阳花2026-09-16
 小风车q2026-09-16
 更加生气2026-09-16
 毛毛挠挠2026-09-16
 不言不言2026-09-16
 面具后的冷笑2026-09-16
 宛菡2026-09-16
热门问答
更多问答




相关问答
更多问答