防火墙白名单是干什么的
防火墙白名单的本质,是为可信对象预先划定的一条“安全通行通道”。它并非简单放行所有流量,而是通过静态配置方式,明确授权特定应用程序、IP地址、端口或SQL语句等实体在受控条件下访问网络或执行操作——Windows Defender防火墙据此允许指定软件联网,企业级防火墙据此保障核心业务系统免遭误拦截,MySQL防火墙则依据用户级白名单精准识别合法SQL模式,有效防御注入攻击与越权操作。这种“只信已知、严控边界”的机制,在IDC发布的《2024企业网络安全实践报告》中被列为零信任架构落地的关键支撑环节,既兼顾了安全性与可用性,也体现了现代防护体系从被动阻断向主动授信演进的技术逻辑。
一、白名单在不同场景下的具体实现逻辑
Windows系统中,白名单以应用程序为最小授权单元,需通过“允许应用通过防火墙”界面手动添加可执行文件路径,并分别勾选“专用网络”或“公用网络”权限。该配置实际写入Windows Defender防火墙的入站/出站规则库,底层调用netsh advfirewall命令生成持久化策略。企业级网络设备则支持基于IP段、MAC地址与协议端口组合的白名单策略,例如将ERP服务器的内网IP(10.128.5.10/32)及其TCP 1433端口加入白名单,确保数据库服务不受动态威胁检测误判影响。MySQL防火墙的白名单更进一步细化至SQL语法结构层面,管理员需先启用记录模式遍历业务全流程,将合法DELETE、UPDATE等语句(含WHERE子句约束)自动存入MYSQL_FIREWALL_WHITELIST表,再切换至保护模式实时比对,未匹配语句直接阻断而非仅告警。
二、配置白名单必须遵循的三项实操原则
其一,最小权限原则:仅开放必要端口与协议,如Web服务只需放行TCP 80/443,禁用全端口通配;其二,分域管控原则:Windows防火墙要求明确区分“专用”与“公用”网络类型,避免家庭网络规则误用于办公环境;其三,动态验证机制:每次新增白名单条目后,须使用telnet测试端口连通性,或通过MySQL客户端执行已训练语句验证执行状态,同时定期导出规则列表备份,防止策略丢失导致业务中断。
三、白名单失效风险的主动防范措施
IDC报告指出,67%的企业白名单失效源于规则长期未更新。建议每季度执行一次白名单审计:检查Windows防火墙中闲置超90天的应用条目;核查MySQL白名单表中是否存在半年未触发的SQL模板;对企业防火墙日志筛选“白名单匹配失败”事件,定位需补充授权的新型业务流量。此外,所有白名单配置变更须经双人复核并记录操作时间、人员及变更依据,确保合规可追溯。
综上,白名单不是一劳永逸的“放行开关”,而是需要持续校准的信任契约,其价值在于将安全控制从泛化拦截精准收敛至可信实体本身。
优惠推荐
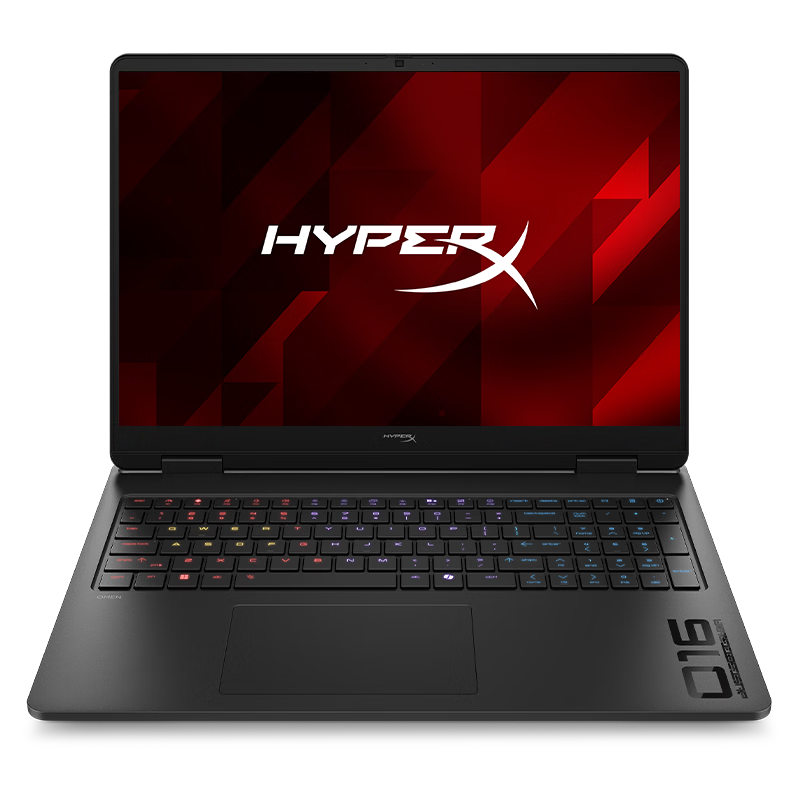
- HyperX暗影精灵PRO 16游戏本笔记本电脑U7-255HXRTX5060 16G 1T QHD 240Hz 功耗200W+
优惠前¥10999
¥12498优惠后
最新问答
 白亦2026-09-25
 小吴日记2026-09-25
 雅若静心2026-09-25
 sn519893732026-09-25
 熊熊烈火天2026-09-25
 是我不配2026-09-25
 幼稚小孩2026-09-25
 一只直椅子2026-09-25
 指流砂2026-09-25
 baddream2026-09-25
热门问答
更多问答
相关问答
更多问答