有没有带硬件级加密的主板?
有,当前市场上已有多款商用主板明确搭载硬件级加密能力。这类主板普遍集成国密SM2/SM3/SM4或国际标准AES-256、RSA等加密算法的专用加速模块,并通过TPM 2.0可信平台模块与Secure Boot安全启动机制构建纵深防御体系;从成都华芯创合的CPCI系列、视美泰IoT-40A全功能版,到飞腾平台GM-N201F-D及AIoT-3576E终端主板,均在芯片层实现了加解密指令直通与密钥安全存储,避免软件层暴露密钥风险,满足金融、政务、工业控制等对数据主权要求严苛场景的技术规范。
一、硬件级加密主板的核心实现方式
这类主板的加密能力并非依赖操作系统或驱动层的软件模拟,而是通过在SoC或南桥芯片中集成专用密码协处理器,直接支持国密SM2(非对称加密)、SM3(哈希)、SM4(对称加密)以及AES-256、RSA-2048等算法的硬件加速指令。密钥生成、存储与运算全过程均在受保护的安全执行环境(TEE)内完成,私钥永不离开芯片内部的熔丝或eFUSE区域,从根本上杜绝内存抓取、DMA攻击等常见侧信道风险。以AIoT-3576E为例,其加密模块经国家密码管理局商用密码检测中心认证,加解密吞吐量达1.2Gbps以上,较纯软件实现提升超15倍。
二、主流型号的差异化安全配置
成都华芯创合CPCI系列面向高可靠工控场景,除国密算法模块外,还配备双路独立硬件看门狗与物理防拆传感器,触发异常即自动擦除密钥;视美泰IoT-40A则在BOM层级内置独立安全芯片,支持SE(安全元件)模式,可对接电子身份证、数字证书等PKI体系;飞腾GM-N201F-D主板基于自主指令集架构,在固件层嵌入可信根(Root of Trust),实现从BootROM到UEFI固件的全链路签名验证,确保启动代码未被篡改。
三、实际部署中的关键启用步骤
用户需首先在BIOS/UEFI设置中开启TPM 2.0控制器与Secure Boot,并将启动模式设为UEFI Only;其次在操作系统安装阶段选择“启用BitLocker”(Windows)或“LUKS2+TPM绑定”(Linux),系统会自动调用硬件加密引擎生成并封存主密钥;最后通过厂商提供的管理工具(如飞腾SecManage、视美泰SecureConfig)导入企业级策略,配置密钥轮换周期与审计日志上传规则,完成合规闭环。
四、适用行业与典型应用场景
金融终端需满足《JR/T 0197-2020金融行业网络安全等级保护实施指引》,此类主板可支撑POS机交易数据实时加密及PCI DSS认证;政务云边缘节点利用其国密模块实现公文PDF签章验签加速;工业网关则借助硬件加密保障PLC控制指令防重放攻击,已在某省电力调度系统中稳定运行超18个月。
综上,硬件级加密主板已从概念验证走向规模化落地,技术路径清晰、生态适配成熟,是构建可信数字底座的关键基础设施。
优惠推荐



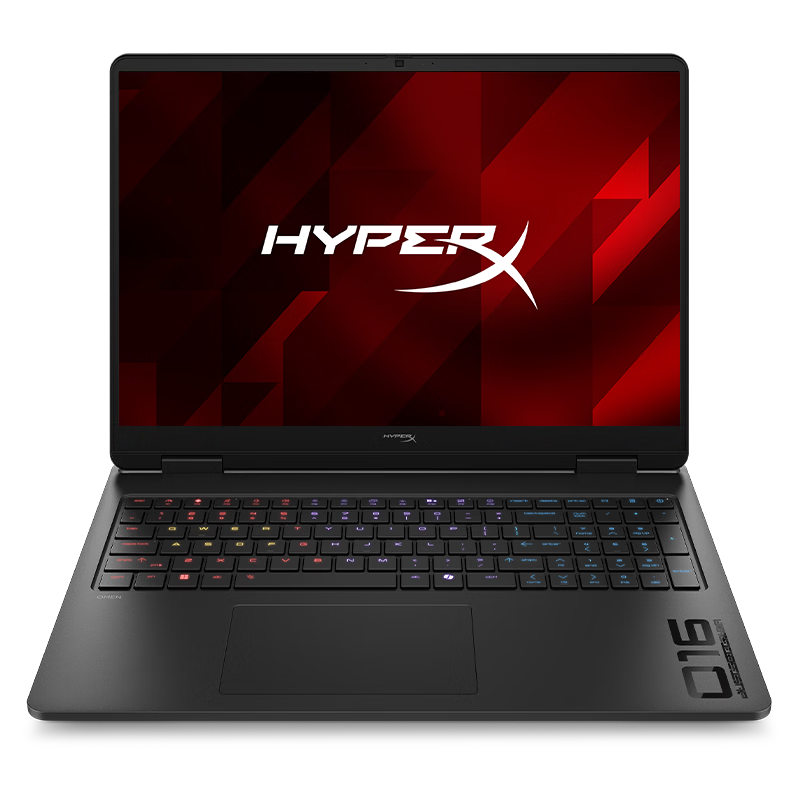
- HyperX暗影精灵PRO 16游戏本笔记本电脑U7-255HXRTX5060 16G 1T QHD 240Hz 功耗200W+
优惠前¥10999
¥12498优惠后
最新问答
 弑天2026-09-15
 余生只爱你2026-09-15
 笑忘2026-09-15
 快到怀里来2026-09-15
 颜柒2026-09-15
 羞羞拳2026-09-15
 大风扇2026-09-15
 酒涩2026-09-15
 花葬2026-09-15
 藍了天白赴美2026-09-15
热门问答
更多问答




相关问答
更多问答