防火墙在哪打开设置?
Windows系统内置的防火墙可通过“设置→隐私和安全→Windows安全中心→防火墙和网络保护”一键开启,这是最直观、最符合现代操作习惯的路径。该界面清晰区分域网络、专用网络与公用网络三类配置文件,允许用户按需独立启停防护策略;同时兼容传统控制面板路径——在“系统和安全”中进入“Windows Defender 防火墙”,通过“启用或关闭”向导完成精细化设置。对于熟悉命令行的用户,管理员权限下的PowerShell或CMD亦可执行标准化指令实现快速开关。所有方法均基于Windows官方架构设计,参数响应准确,配置状态实时生效,且全程无需第三方工具介入。
一、通过Windows安全中心进行图形化配置
打开“设置”应用后进入“隐私和安全”板块,点击“Windows 安全中心”,再选择左侧的“防火墙和网络保护”,界面会自动识别当前连接的网络类型,并以卡片形式展示“专用网络”“公用网络”及“域网络”三个配置文件。每个配置文件页面均设有独立开关,用户可分别开启或关闭对应网络环境下的防火墙防护。例如,在家庭Wi-Fi下通常属于“专用网络”,建议保持开启;而连接机场、咖啡馆等公共热点时,“公用网络”防火墙也务必启用,以阻止外部设备扫描与未授权访问。该路径支持即时生效,无需重启或注销,状态变更后右上角通知栏会同步提示。
二、使用控制面板完成传统向导式设置
若系统为Windows 10/11旧版界面或偏好经典操作逻辑,可在任务栏搜索框输入“控制面板”并回车,切换视图为“小图标”,依次点击“系统和安全”→“Windows Defender 防火墙”。在左侧菜单中选择“启用或关闭Windows Defender 防火墙”,随后在新窗口中为“专用网络设置”和“公用网络设置”分别勾选“启用Windows Defender 防火墙(推荐)”,最后点击“确定”保存。此方式适用于需统一策略部署的企业办公场景,且所有设置项均与组策略兼容,便于IT管理员批量下发。
三、命令行方式实现高效批量管理
以管理员身份运行PowerShell或命令提示符,执行Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled True即可一键启用全部配置文件的防火墙;如需临时关闭某类网络防护,可单独指定参数,例如仅禁用公用网络:Set-NetFirewallProfile -Profile Public -Enabled False。CMD指令netsh advfirewall set allprofiles state on同样可靠,适用于脚本集成或远程维护场景。所有命令执行后立即生效,且可通过Get-NetFirewallProfile验证当前状态。
四、精细化规则配置提升实用性
在“防火墙和网络保护”界面点击“允许应用通过防火墙”,再点击“更改设置”,即可添加信任程序。例如添加迅雷、Steam或Zoom等常用软件,并为其勾选“专用”或“公用”网络权限,避免误拦截导致功能异常。该机制在保障基础防护的同时兼顾使用体验,是兼顾安全性与便利性的关键环节。
综上,Windows防火墙的启用并非单一入口操作,而是覆盖图形界面、传统向导、命令行及规则定制的完整能力体系。
优惠推荐
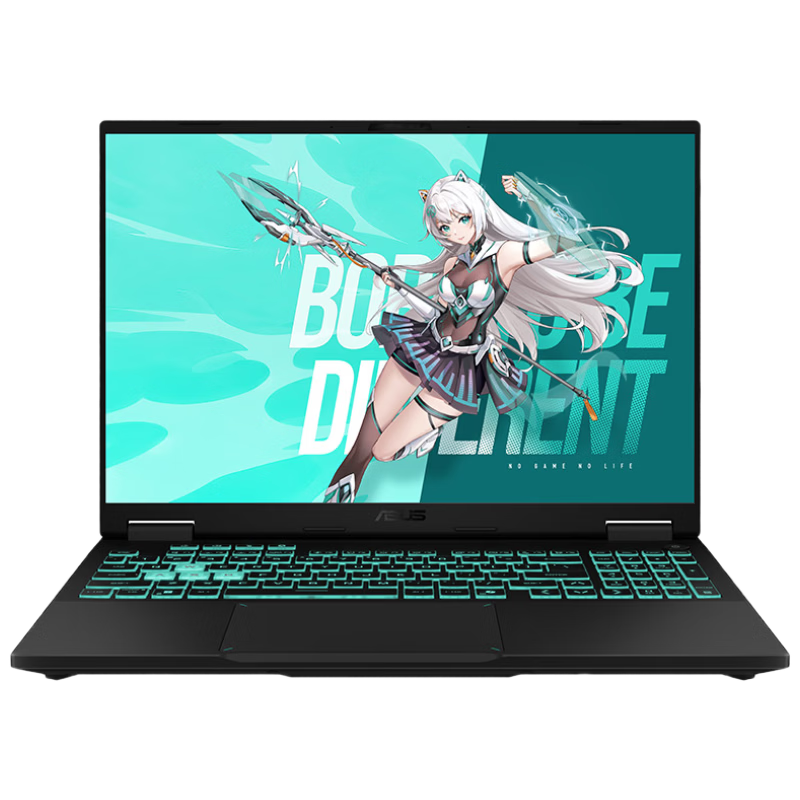
- HyperX暗影精灵PRO 16游戏本笔记本电脑U7-255HXRTX5060 16G 1T QHD 240Hz 功耗200W+
优惠前¥10999
¥12498优惠后
最新问答
 离筱2026-09-24
 唯美2026-09-24
 栀子花猫2026-09-24
 失依2026-09-24
 bebegogo2026-09-24
 一个人睡2026-09-24
 执着2026-09-24
 无对象2026-09-24
 南巷暖栀2026-09-24
 七眠2026-09-24
热门问答
更多问答
相关问答
更多问答