防火墙设置的黄金标准是什么?

防火墙设置的黄金标准,是构建“默认拒绝、精细放行、持续验证”的三层动态防御体系。它并非一劳永逸的静态配置,而是以默认拒绝策略为基石,严格限定每条规则的源地址、目的地址、端口、协议与生效时段;依托最小权限原则逐层收敛访问范围,避免宽泛规则引发策略冲突;同时通过高频日志审计、流量基线比对与规则生命周期管理,及时剔除僵尸规则、识别误配项,并结合网络拓扑演进同步升级安全组与ACL策略。这一标准已被NIST SP 800-41修订版、ISO/IEC 27001:2022附录A.8.2及国内《网络安全等级保护基本要求》(GB/T 22239—2019)共同确认为关键基础设施与企业级网络的核心配置范式。
一、默认拒绝策略的落地执行要点
必须将“Deny All”置于规则链末尾,且所有显式允许规则须前置并严格限定条件。例如,在Windows防火墙中,需通过组策略编辑器(gpedit.msc)进入“计算机配置→Windows设置→安全设置→Windows防火墙”,勾选“启用Windows防火墙”,并在“例外”选项卡中仅添加经业务验证必需的程序或端口(如SQL Server的1433端口),禁止勾选“允许未被其他规则阻止的连接”。在企业级防火墙设备上,应禁用任何“any-to-any”通配符规则,所有允许项必须明确标注业务用途、责任人及有效期。
二、最小权限规则的细化方法
每条放行规则须同时满足四项约束:源IP段精确到/24或更小范围(如192.168.10.0/24)、目的IP限定至具体服务器地址、端口仅开放必要端口(如HTTPS仅开443,禁用8080等非标管理端口)、协议类型明确指定TCP/UDP/ICMP。以微服务架构为例,Kubernetes集群中应结合NetworkPolicy定义命名空间级隔离,限制Pod间通信仅限于Service Account与Label匹配的调用关系,避免全网段互通。
三、规则生命周期的闭环管理机制
建立季度审查制度:导出当前所有规则清单,比对CMDB资产台账确认目标设备是否仍在线;标记超90天无日志命中的规则为待清理项;对存在重叠覆盖的规则(如192.168.0.0/16允许与192.168.1.0/24拒绝并存)进行冲突分析并合并优化。日志分析需启用详细模式,每日扫描“Blocked Connection”事件,统计高频拦截源IP,识别潜在扫描行为并动态加入临时黑名单。
四、云环境与混合架构的适配强化
公有云用户须同步配置安全组(Security Group)与网络ACL(Network ACL),前者控制实例粒度,后者管控子网层流量;通过Terraform等IaC工具实现规则版本化管理,每次变更需经GitLab CI流水线执行合规性检查(如禁止开放22/3389至0.0.0.0/0)。本地数据中心则需确保物理防火墙与虚拟防火墙策略一致性,定期运行Nessus扫描验证端口暴露面收敛效果。
综上,黄金标准的本质是将防御逻辑从“被动响应”转向“主动治理”,以可审计、可回滚、可量化的工程实践筑牢网络边界。
优惠推荐



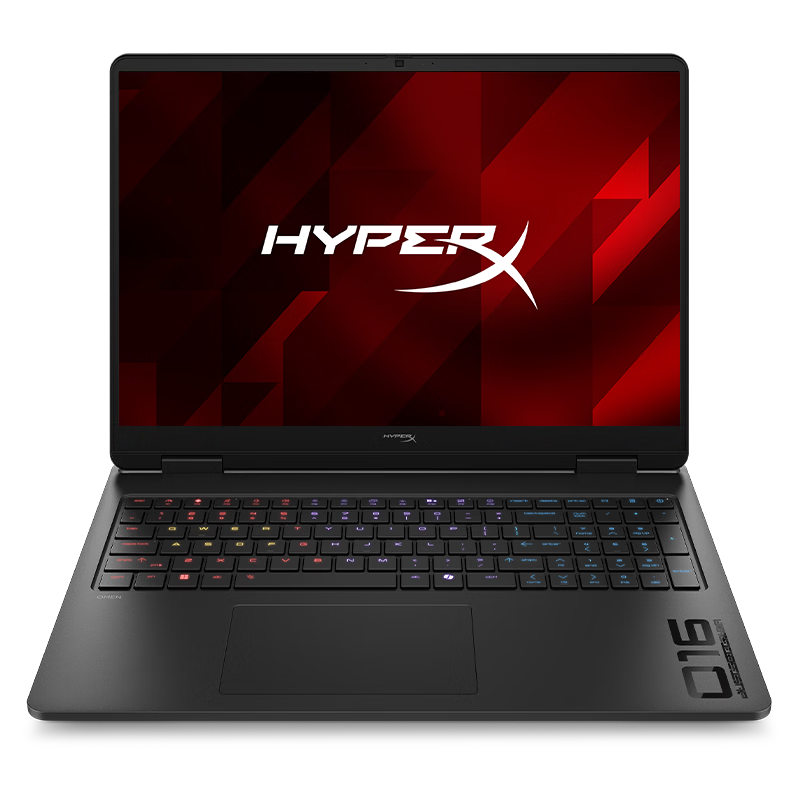
- HyperX暗影精灵PRO 16游戏本笔记本电脑U7-255HXRTX5060 16G 1T QHD 240Hz 功耗200W+
优惠前¥10999
¥12498优惠后
最新问答
 谷槐2026-09-16
 换换换2026-09-16
 魂归处2026-09-16
 高高升鸭2026-09-15
 七眠2026-09-15
 心事2026-09-15
 续写2026-09-15
 浅伤2026-09-15
 溜溜球王者2026-09-15
 十八与她2026-09-15
热门问答
更多问答




相关问答
更多问答